NEWS1 / 130
PHPの重大脆弱性「php2shell」に保守先39の企業・団体のWebサイトをAIエージェントで即日点検 ― 稼働中の不正プログラムの停止から本体更新・修正適用の確認までを1日で実施
約62万ファイルの一斉点検、稼働中の不正プログラム4件の停止、WordPress 6サイトの最新版への更新、41か所のWordPressでの修正適用の実測確認
株式会社PERVA(本社:東京都中央区/ITカンパニー)は、2026年10月21日に公開されたPHPの重大な脆弱性「php2shell」(CVE-2026-109618/CVE-2026-109619)を受けて、保守を担当する39の企業・団体を対象にWebサイトを翌22日にAIエージェント(AI社員)で一斉に点検しました。稼働中の不正プログラムの停止からWordPress本体の更新とPHPへの修正の適用確認までを同日中に実施しています。
背景
PHPは多くのWebサイトで使われているプログラム言語であり、WordPressもPHPで動いています。今回の脆弱性は外部から任意のプログラムを実行されるおそれがあるもので、修正版はPHP 8.2.35・8.3.36・8.4.27・8.5.12として公開されました。一方で8.1以前の版には公式の修正版がなく、レンタルサーバー各社による独自の修正が頼りという状況です。
保守先が多いほどサーバー会社ごとに異なる修正の状況や各サイトのWordPressの版と過去の侵入の有無を一つずつ確かめる必要があり、人手では数日単位の工数を要します。WordPressの自動更新が止まっていても管理画面を開かなければ気づきにくく、これも古い版が放置される一因です。
本AIエージェント(AI社員)が担う役割
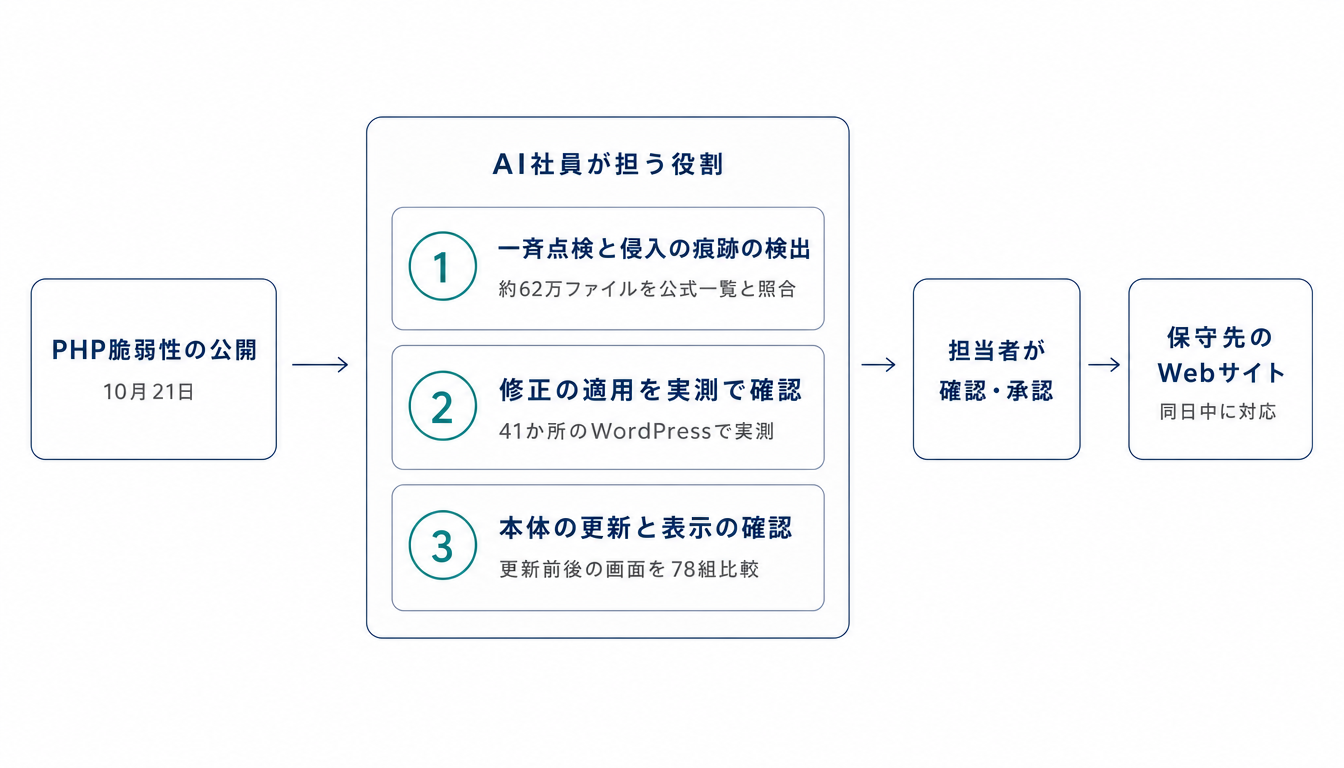
本AIエージェント(AI社員)は保守担当者が担ってきた脆弱性対応の業務を3つの役割として代替・遂行しました。
① 全サイトの一斉点検と侵入の痕跡の検出
AI社員はFTPの読み取り権限で26アカウント・約62万ファイルを走査し、約50か所のWordPressで本体のファイルを公式のファイル一覧と照合しました。この照合により2社のサーバーで今も動く状態の不正プログラム(外部からファイルを操作できる裏口)4件を見つけ、同日中に権限を止めて無効化しています。うち1社では侵入者が設置した設定ファイル230個も発見。いずれも2022〜2024年の侵入によるもので今回の脆弱性とは別件ですが、過去の侵入の跡として残っていた不審なファイル19件も控えを取ったうえで削除しました。
② 修正の適用状況を実測で確認
AI社員はサーバー会社の発表を待たずに32のドメインでPHPの版とその版が作り直された日時を実測しました。PHPの版はドメインごとに決まるため41か所のWordPressの修正状況をまとめて確かめたことになります。エックスサーバー上のサイトはすべて10月21日22時51分から22日4時31分の間に作り直されており、修正が適用されたと判断できます。そのうえで公式の修正版で動くサイトと7.4・8.1などサーバー会社の独自の修正に頼るサイトを分けて記録し、作り直しが修正の公開前だった他社サーバーの1サイトは要確認として扱っています。PHP 8.3への移行に向けては10社の約2万ファイルを事前に検査し、本番サイトに8.3で止まる書き方がないことも確かめました。
③ 本体の更新と表示の確認
AI社員は本番で「危険な版」だった3サイトを含む6サイトのWordPressを最新版の7.1.3へ更新しました。更新前にバックアップを取ったうえで前後の画面をパソコン幅とスマホ幅で計78組比べ、表示の崩れがないことを確認しています。1サイトでは古いSEOプラグインが原因でページのタイトルが変わったことを検知し、プラグインの更新で元の状態に戻しました。自動更新が止まっていた4サイトについては原因が公開フォルダの書き込み権限にあると特定し、3サイトで修正済みです。
削除・更新・設定変更はいずれも担当者がAI社員の報告と計画を確認して承認したうえで実施しました。
今後の展開
今後はPHP 8.3への移行とパスワードの変更、お客様へのご報告を順次進めます。接続情報の確認が必要で外部からの確認にとどまっている一部のサイトも引き続き点検する予定です。あわせて今回の手順を保守サービスの標準手順に組み込み、新たな脆弱性が公開された際にも同日中に全サイトを点検できる体制を整える方針。さらに「VADO AI」の運用支援として他社が制作したWebサイトの点検への展開も検討していきます。
お問い合わせ先
株式会社PERVA ITカンパニー
TEL:03-6428-7357
MAIL:info@perva.co.jp
問い合わせ:https://perva.co.jp/contact